SBI Data Leak 2026: भारतीय स्टेट बैंक (SBI) के ग्राहकों के डेटा की सुरक्षा को लेकर चिंता बढ़ गई है। बैंक को संभावित डेटा लीक से जुड़ा अलर्ट मिलने के बाद मामले की जांच शुरू करनी पड़ी है। शुरुआती जांच में 3,897 ग्राहकों के रिकॉर्ड में व्यक्तिगत पहचान संबंधी जानकारी (PII) मिलने की बात सामने आई है। आशंका जताई गई है कि यह डेटा डार्क वेब पर उपलब्ध हो सकता है। हालांकि, मामले की जांच जारी है और डेटा लीक के वास्तविक स्रोत का पता लगाया जा रहा है।
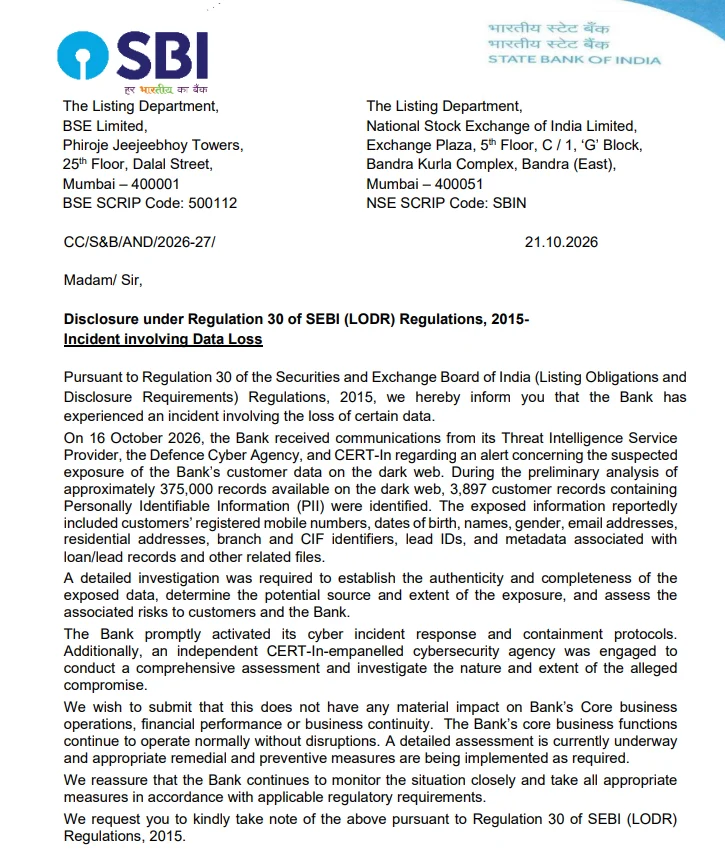
स्टेट बैंक ऑफ इंडिया ने 21 अक्टूबर 2026 को शेयर बाजारों को इस मामले की जानकारी दी। बैंक के मुताबिक, उसे 16 अक्टूबर को अपनी थ्रेट इंटेलिजेंस सेवा प्रदाता, रक्षा साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) से संबंधित अलर्ट मिले थे। इसके बाद बैंक ने शुरुआती जांच शुरू की और साइबर सुरक्षा से जुड़े प्रोटोकॉल सक्रिय किए।
3,897 ग्राहकों के रिकॉर्ड में मिली निजी जानकारी
बैंक की प्रारंभिक जांच के दौरान करीब 3.75 लाख रिकॉर्ड की समीक्षा की गई। इस प्रक्रिया में 3,897 ग्राहकों के रिकॉर्ड में व्यक्तिगत पहचान संबंधी जानकारी मौजूद होने का पता चला।
व्यक्तिगत पहचान संबंधी जानकारी में ऐसे विवरण शामिल होते हैं, जिनके जरिए किसी व्यक्ति की पहचान की जा सकती है। हालांकि, इन रिकॉर्ड में जानकारी मिलने और उसके डार्क वेब पर वास्तव में उपलब्ध होने की पुष्टि के बीच अंतर है। इस मामले में डेटा के स्रोत और संभावित जोखिम का आकलन किया जा रहा है।
नाम, मोबाइल नंबर, ईमेल और पते जैसी जानकारी शामिल होने की आशंका
रिपोर्ट के अनुसार, संभावित रूप से प्रभावित डेटा में ग्राहकों के नाम, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, जेंडर, ईमेल आईडी और आवासीय पते जैसी जानकारियां शामिल हैं। इसके अलावा बैंक शाखा का नाम, CIF पहचान नंबर और लोन से जुड़े रिकॉर्ड का मेटाडेटा भी संभावित लीक डेटा में शामिल होने की बात कही गई है।
अगर ऐसी जानकारियां अनधिकृत लोगों के हाथ लग जाती हैं, तो उनका इस्तेमाल फिशिंग, फर्जी कॉल, पहचान की नकल और अन्य साइबर धोखाधड़ी के प्रयासों में किया जा सकता है। इसलिए इस तरह के मामलों में डेटा की सुरक्षा और ग्राहकों को सतर्क रखना बेहद जरूरी होता है।
SBI ने शुरू की साइबर सुरक्षा जांच
डेटा लीक की आशंका से जुड़े अलर्ट मिलने के बाद एसबीआई ने साइबर घटना से निपटने के लिए अपने संबंधित सुरक्षा प्रोटोकॉल सक्रिय किए। बैंक ने मामले की स्वतंत्र जांच के लिए साइबर सुरक्षा एजेंसी को नियुक्त किया है। यह एजेंसी CERT-In के आधिकारिक पैनल में शामिल बताई गई है।
जांच के दौरान यह पता लगाने की कोशिश की जा रही है कि संभावित डेटा लीक कहां से हुआ, इसमें कौन-से रिकॉर्ड प्रभावित हो सकते हैं और ग्राहकों की जानकारी तक अनधिकृत पहुंच कैसे संभव हुई। जांच पूरी होने के बाद ही घटना की प्रकृति और उसके दायरे को लेकर अधिक स्पष्ट जानकारी सामने आ सकेगी।
बैंकिंग सेवाओं पर असर नहीं, कामकाज सामान्य
एसबीआई ने अपने आधिकारिक बयान में कहा है कि इस घटना से बैंक के मुख्य कारोबारी कामकाज पर कोई प्रतिकूल असर नहीं पड़ा है। बैंक की वित्तीय और व्यावसायिक गतिविधियां सामान्य रूप से जारी हैं और बैंकिंग सेवाओं में किसी रुकावट की जानकारी नहीं दी गई है।
हालांकि, सेवाएं सामान्य रहने का अर्थ यह नहीं है कि संभावित डेटा जोखिम को नजरअंदाज किया जाए। ग्राहकों को किसी भी संदिग्ध कॉल, मैसेज या ईमेल के प्रति सावधान रहना चाहिए।
SBI ग्राहकों को क्या सावधानी बरतनी चाहिए?
डेटा लीक की आशंका के बीच एसबीआई ग्राहकों को ऑनलाइन धोखाधड़ी से बचने के लिए कुछ जरूरी सावधानियां बरतनी चाहिए:
- किसी भी व्यक्ति के साथ अपना OTP, ATM PIN, इंटरनेट बैंकिंग पासवर्ड या CVV साझा न करें।
- बैंक के नाम से आए संदिग्ध लिंक पर क्लिक करने से बचें।
- फोन या मैसेज पर बैंक खाते की जानकारी मांगने वालों की पहचान की पुष्टि करें।
- किसी संदिग्ध लेनदेन या खाते से जुड़ी असामान्य गतिविधि दिखने पर तुरंत बैंक को सूचित करें।
- बैंकिंग से संबंधित सहायता के लिए केवल आधिकारिक चैनलों का इस्तेमाल करें।